

WordPress é a plataforma de código aberto mais utilizado hoje em dia, para qualquer tipo de site: seja blog, CMS ou qualquer outra solução personalizada. O WordPress é, naturalmente, baseado em PHP (entre outras linguagens de programação), por isso, como um desenvolvedor PHP eu sempre aplico algumas táticas para WordPress para torná-lo ainda mais seguro, além de acelerar os sites que eu desenvolvo. Neste tutorial WordPress você encontrará dicas e truques para melhorar a segurança e a otimização do seu blog #WordPress.
Basicamente, vou dar a você dicas rápidas relacionadas à segurança do seu site WordPress. O guia incluem a proteção de arquivos, restrição de login, restrição da administração do WordPress, proteção de banco de dados, etc. Então vamos às dicas:
#1. Fique Atualizado
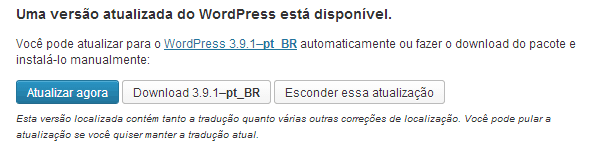
A dica mais importante para garantir sites WordPress auto-hospedados, é também o mais óbvio; O WordPress oferece atualizações com correções de segurança frequentemente. Quando você começar a ver uma notificação no painel de administração, não deve ignorá-lo! É a maneira mais eficaz de proteger o seu site de ataques, e ainda assim muitas pessoas deixam seu site (e os sites de seus clientes) desatualizados por medo de quebrar seus temas e/ou plugins.
Aqui está a dica real: Se seus temas e plugins não funcionam com a última versão do WordPress, eles provavelmente não são totalmente seguros, para começar. 😉
#2. Criar chaves secretas personalizado para o seu wp-config.php arquivo
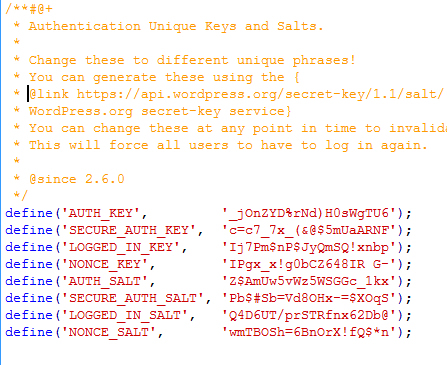
Todos os detalhes confidenciais para seu site WordPress são armazenados no “wp-config.php” no diretório raiz do WordPress. As chaves secretas são um dos “pedaços” de informações armazenadas nesse arquivo… Por isso, certifique-se de mudar as chaves secretas padrão para outra coisa.
Se você não tem certeza sobre o que colocar nestes valores, acesse este link , e gere outras chaves aleatórias para você.
#3. Alterar o prefixo do banco de dados
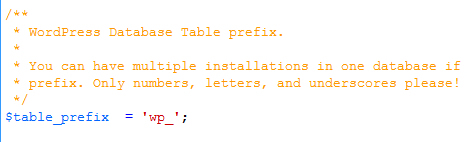
Um monte configuração básica para o WordPress são as mesmas em muitos sites, especialmente se você usar um assistente de instalação (1-Click) através de seu serviço de hospedagem. Usar isso é super conveniente, mas muitas valores de configuração comuns, como, seu prefixo de banco de dados(s), são descobertos por hackers, como resultado. Se você não alterar o prefixo do banco de dados, os nomes de tabela de banco de dados do seu site são facilmente descobertas pela pessoa que tentar hackear o seu site.
#4. Proteja seu arquivo wp-config.php
Como mencionei anteriormente, o arquivo wp-config.php contém todos os detalhes confidenciais do seu site. Por isso, é muito importante você protegê-lo a todo custo. Uma maneira fácil de proteger o arquivo wp-config.php é simplesmente colocar o seguinte código em seu arquivo .htaccess em seu servidor.
[php]
order allow,deny
deny from all
[/php]
#5. Proteja seu arquivo .htaccess
Nós podemos até proteger o nosso arquivo wp-config.php, como mencionei acima, mas o que fazer para proteger o arquivo .htaccess? Não se preocupe, nós podemos usar o próprio arquivo .htaccess, para evitar que seja predado. Você só precisa colocar o seguinte código também no mesmo arquivo .htaccess.
[php]
order allow,deny
deny from all
[/php]
#6 Esconda a versão do seu WordPress
Outra boa ideia é remover a meta gerada, que mostra a versão do seu site WordPress. Se você tiver a versão do WordPress ativada, então, os hackers saberão sobre falta de segurança do seu site, e digo mais, até os pontos específicos que deve atacar, visto que o próprio WordPress informa sobre as falhas que foram corrigidas na versão seguinte. Se você absolutamente não pode atualizar sua versão do WordPress (dica #1), esta é uma solução provisória, pelo menos, esconde o fato de que você não está usando a versão mais atual.
Para fazer isso, tudo que você precisa fazer é colocar o código abaixo no arquivo function.php do seu tema ativo.
[php]
remove_action(‘wp_head’, ‘wp_generator’);
[/php]
Você pode até ir um passo além e, adicionalmente, eliminar dos feeds RSS também, usando o seguinte código:
[php]
function wpt_remove_version() {
return ”;
}
add_filter(‘the_generator’, ‘wpt_remove_version’);
[/php]
#7. Instalar o Plugin WordPress Security Scan Plugin
Este é um bom plugin, que verifica sua instalação do WordPress e dá sugestões. Este plugin irá verificar coisas como:
- Senhas
- Permissões de Arquivos
- Segurança de banco de dados
- Proteção da administração do WordPress
Faça o download do plugin WordPress Security Scan.
Há outros verificadores de segurança, como por exemplo, o VaultPress (que vou falar a seguir) – Ele pode fazer isso, assim como parte de um pacote muito maior de serviços de segurança.
#8. Limitar o número de tentativas de login
Outro belo plugin que pode ajudar limitando o números de tentativas com falha de login; Útil em caso de alguém está tentando adivinhar a senha manualmente ou usando um robô.
Você pode saber mais sobre ele aqui.
#9. Ask Apache Password Protect
Aqui está mais um bom plugin fornecido pela Apache, que lhe dá mais controle sobre o seu blog em termos de segurança.
Você pode proteger o seu site com autorização 401 em fáceis passos. Tudo isso você pode gerenciar a partir do painel de administração do WordPress.
Baixe o plugin Aka Apache Password Protect.
#10. Nunca use “admin” como nome de usuário (e Escolha senhas fortes)
Esse é talvez o mais fácil de todos eles – O WordPress normalmente vai configurar o nome de usuário do seu principal administrador como “admin”, por isso é geralmente o primeiro nome de usuário que os hackers vão tentar usar. A partir da versão 3.0 você pode mudar isso durante a configuração inicial, mas é fácil esquecer que você pode voltar e alterá-lo, mesmo se você instalou o seu site antes de versão 3.0. Assim, escolha um novo nome que não seja admin, ok? 😉
Além disso, escolher senhas fortes para todos os usuários em seu blog (e seu banco de dados MySQL) são aspectos fundamentais para aumentar a sua segurança. Use o gerador de senha forte, caso você prefira gerar senhas automaticamente.
#11. Por último, mas não menos importante, o Backup!
Certo, eu coloquei o backup como o último item desta lista aqui, mas, você não deve considerá-lo como menos importante. O backup regular do seu site vai fazê-lo mais seguro do que qualquer outra dica acima. Existem vários plugins disponíveis para WordPress que fazem backups automaticamente para você.
Aqui estão alguns plugins gratuitos para fazer backup do WordPress:
Mas se você é mais sério sobre o backup para o seu blog, então você deve considerar uma solução paga. As duas melhores soluções premium lá fora atualmente, é o BackupBuddy e o VaultPress .
Conclusão
Há muitas mais dicas e truques de segurança por aí, mas eu tentei listar as melhores e mais básicas, para ajudar você a melhorar a segurança do seu site WordPress.
Certifique-se de verificar nossos outros artigos sobre segurança WordPress para mais informações!
Continue protegendo seu site WordPress, adotando essas e outras táticas de segurança – isso é vital para evitar dores de cabeça.
Se você utiliza outras táticas, ou tem pensamos a respeito disso, deixe um comentário abaixo.
Compartilhe este post com seus amigos e inscreva seu e-mail ao lado para receber mais dicas e atualizações.
Até breve,


